아마존웹서비스(AWS)가 보안과 운영 자동화 영역에 AI 에이전트를 본격적으로 투입하기 시작했어요. 최근 정식 출시를 발표한 'AWS 보안 에이전트'와 'AWS 데브옵스 에이전트', 이 둘을 AWS는 스스로 목표를 수행하는 프런티어 에이전트의 첫 사례라고 소개했습니다. 단순한 보조 도구가 아니라, 실제 운영을 수행하는 주체로 AI를 다루기 시작한 거죠.
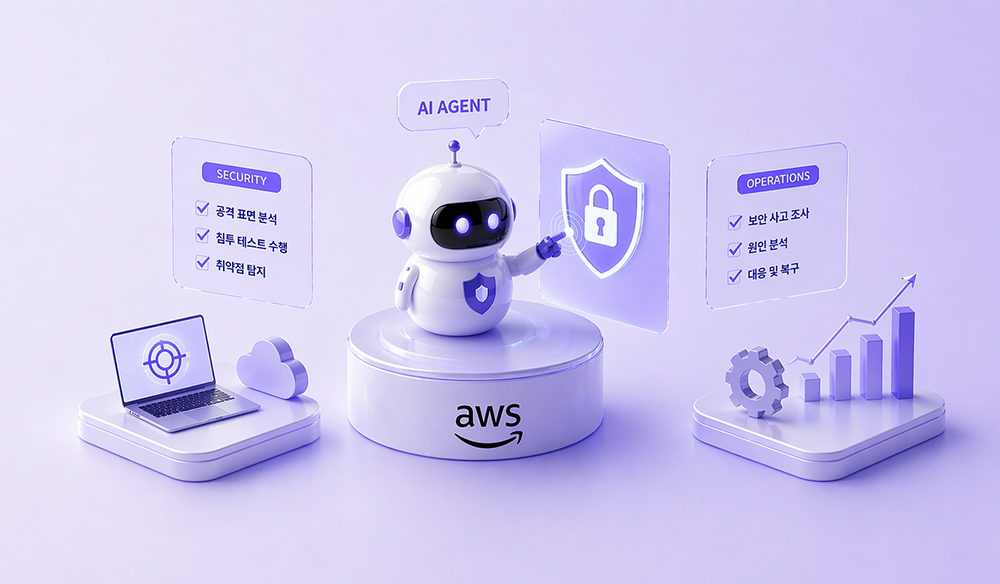
먼저 AWS 보안 에이전트는 온디맨드 침투 테스트를 수행합니다. 애플리케이션의 공격 표면을 파악한 뒤 다단계 공격 시나리오를 직접 실행해 실제 취약점을 찾아내는 구조예요. 인증, 권한, 인젝션 공격 등 13개 위험 범주를 대상으로 테스트하고, AWS뿐 아니라 다른 클라우드와 온프레미스 환경도 지원하거든요.
AWS 데브옵스 에이전트는 운영 쪽에 초점을 맞추고 있습니다. 보안 사고를 조사하고 대응하면서, 신뢰성과 성능 최적화까지 돕는 역할이죠. 숫자도 꽤 인상적이에요. 프리뷰 기간 동안 고객들이 평균복구시간(MTTR)을 최대 75% 줄이고, 조사 속도는 최대 80% 높였으며, 근본 원인 정확도는 무려 94%를 기록했다고 합니다.
숙련된 보안 인력이 맡던 업무를 에이전트가 상시 수행하는 구조가 되면, 기업 입장에서는 도입 여부만 고민하면 끝이 아니에요. 권한 범위를 어디까지 줄지, 승인 절차는 어떻게 설계할지, 감사 로그는 어떻게 관리할지까지 함께 따져봐야 하거든요. AI 에이전트가 강력해질수록, 그걸 통제하는 설계가 더 중요해지는 시대가 온 겁니다.
콘텐츠 제공 : 바이라인네트워크(byline.network)