지난해 통신사, 금융사, 플랫폼 기업 등에서 대형 침해사고와 개인정보 유출이 연이어 터졌습니다. 결국 정부와 국회가 정보보호 관련 법과 제도를 한꺼번에 손봤죠. 핵심 방향은 하나입니다. 보안을 비용이 아니라, 기업이 평소 투자하고 관리해야 할 항목으로 바꾸겠다는 거예요. 반복 사고엔 더 무거운 과징금을, 경영진엔 더 직접적인 책임을 묻는 방향으로요.
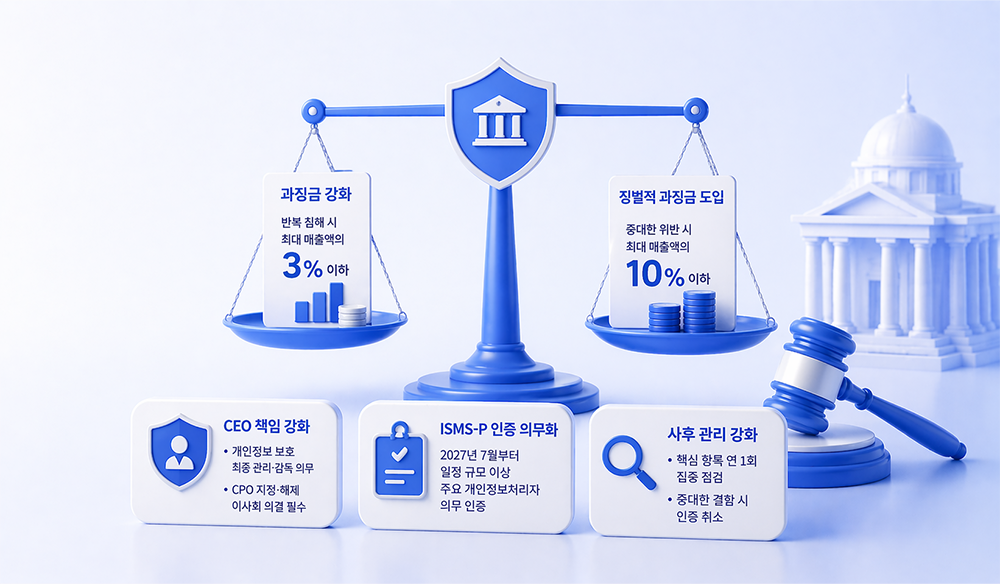
정보통신망법부터요. 지난 3월 국회를 통과한 개정안의 핵심은 중대·반복 침해사고에 대한 과징금 부과입니다. 5년 이내 2회 이상 반복 발생하면 매출액의 3% 이하 과징금을 물릴 수 있어요. 기존엔 미신고·지연 신고에 대한 과태료만 있었는데, 이제는 침해사고가 발생했다는 사실만으로도 과징금이 부과될 수 있죠. 정부의 직권 조사 권한도 넓어졌습니다. 사업자 신고 없이 침해 의심 정황만으로도 조사에 착수할 수 있게 됐어요.
개인정보 보호법은 더 셉니다. 오는 9월부터 시행되는 개정안엔 징벌적 과징금이 도입됐거든요. 반복 위반이나 중대한 위반행위가 적발되면 전체 매출액의 최대 10%까지 과징금을 부과할 수 있어요. 쿠팡 같은 곳에서 비슷한 규모의 침해사고가 다시 벌어진다면, 매출의 10%인 4.5조 원의 과징금을 내야 할 수도 있는 거죠. CEO에겐 개인정보 보호의 최종 관리·감독 의무가 명확히 부여됐고, CPO 지정과 해제는 이사회 의결을 거쳐야 합니다.
ISMS-P 인증도 달라집니다. 2027년 7월부터 일정 규모 이상의 주요 개인정보처리자는 인증이 의무화돼요. 그동안 자율적으로 운영되던 걸 강제화하는 거죠. 사후 관리도 강화돼서, 핵심 항목을 연 1회 집중 점검하고 중대한 결함이 있으면 인증을 취소하는 방향으로 갑니다.
보안 업계는 대체로 이번 개정을 환영하는 분위기입니다. 규제가 보안 투자를 늘리고, CEO가 보안에 관심을 갖게 만드는 계기가 될 수 있거든요. 다만 우려의 목소리도 있어요. 아무리 보안 체계를 잘 갖춰도 뚫리는 게 현실인데, 고의·중과실 같은 막연한 기준이 자칫 고무줄처럼 적용될 수 있다는 거죠. 유출 가능성 통지 의무도 부담입니다. 유출 여부가 확인되지 않은 상태에서 공개하면 기업 신뢰가 크게 흔들릴 수 있으니까요.
법 개정은 끝났습니다. 이제 남은 과제는 세부 집행 기준 마련, 추가 입법 구체화, 중소기업 지원 병행이죠. 규제의 무게만큼, 실행의 디테일도 중요한 시점입니다. 🔏
콘텐츠 제공 : 바이라인네트워크(byline.network)