국가정보원이 공공 보안의 기본 틀을 새롭게 손봅니다. 기존 ‘국가 정보보안 기본 지침’을 ‘국가 사이버보안 기본 지침’으로 개정하고, 이르면 5월부터 새 지침을 시행할 예정인데요.
가장 큰 변화는 공공 보안의 상징처럼 여겨졌던 ‘망분리’ 조항을 삭제하고, 국가망보안체계(N2SF)를 제도 안에 공식 반영한다는 점입니다. 그동안 공공기관 보안은 내부망과 외부망을 물리적으로 분리하는 방식이 기본처럼 여겨졌습니다. 외부 연결은 최대한 막고 내부 시스템은 따로 보호하는 구조였죠.
그런데 AI와 클라우드 시대가 오면서 상황이 달라졌습니다. 생성형 AI를 쓰려면 외부 모델 연결이 필요하고, SaaS와 클라우드 서비스도 외부 연동 없이는 활용이 어렵거든요. 공공기관 역시 AI와 클라우드를 활용해야 하는 상황인데, 기존 망분리 체계로는 이런 흐름을 따라가기 어렵다는 지적이 계속 나왔습니다.
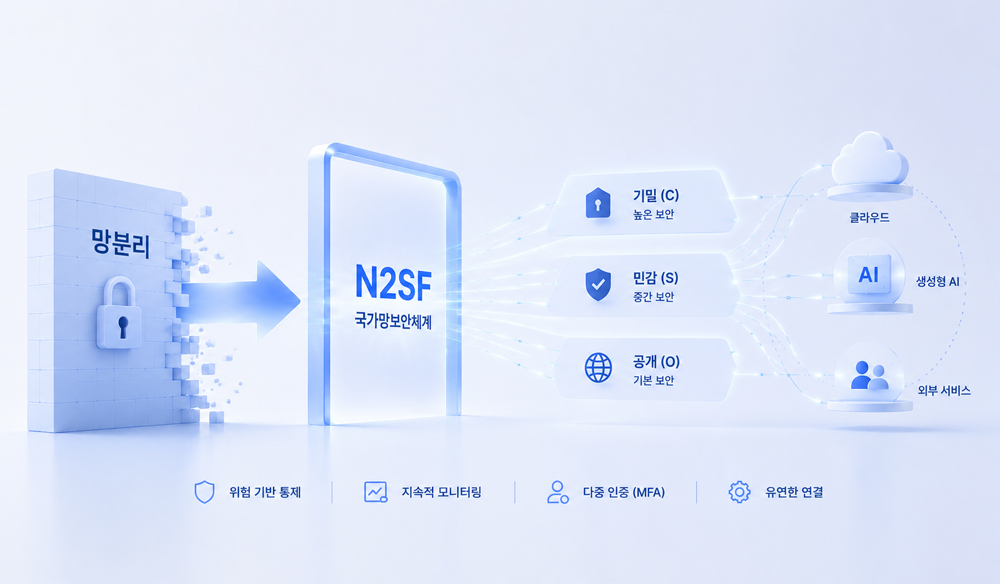
그래서 나온 게 국가망보안체계(N2SF)입니다. 이름은 어렵지만 핵심은 단순해요.
“모든 걸 똑같이 막지 말자”는 겁니다.
N2SF는 데이터를 기밀(C), 민감(S), 공개(O) 등급으로 나누고, 중요도에 따라 서로 다른 수준의 보안을 적용하는 구조인데요. 쉽게 말하면 중요한 정보는 더 강하게 보호하고, 공개 가능한 영역은 조금 더 유연하게 운영하겠다는 거죠.
쉽게 정리하면 이런 느낌입니다.
🔒 중요한 건 더 세게 잠그고
🔓 공개 가능한 건 필요한 만큼만 통제하자
정부도 이번 개편을 단순한 규제 완화보다는 “보안 체계 현대화”에 가깝다고 설명합니다. 보안을 포기하는 게 아니라, 무조건 차단 중심의 규제를 실제 위험 수준에 맞춘 통제로 바꾸겠다는 의미에 더 가깝다는 거예요.
보안 운영 방식도 함께 달라집니다. 기존에는 권고 수준이었던 ‘정보화 예산 대비 보안 예산 15% 이상 확보’, ‘정보화 인력 대비 보안 인력 10% 이상 확보’가 이번 개편으로 의무화되는데요. 원격 근무자와 정보시스템 관리자 대상 다중인증(MFA) 적용 역시 필수가 됩니다.
반대로 해킹 사고 통로로 자주 지적됐던 플러그인 방식 보안 소프트웨어 강제 설치는 최소화하는 방향으로 정리됩니다. 보안은 강화하되, 비효율적이고 불편한 방식은 줄이겠다는 거죠.
N2SF 도입 지원사업도 함께 시작됐습니다. 과기정통부와 KISA는 국가·공공기관과 보안기업 컨소시엄을 대상으로 올해 총 45억 원 규모, 6개 과제를 지원할 계획입니다.
결국 이번 개편은 단순히 망분리 규제를 완화하는 수준을 넘어, 공공 보안의 기준 자체가 달라지고 있다는 신호에 가깝습니다. 예전처럼 “외부 연결은 위험하니 일단 막자”가 아니라, 어떤 데이터를 얼마나 중요하게 보고 어떤 수준으로 통제할 것인가 중심으로 움직이기 시작한 거죠.
특히 공공기관에서도 AI와 클라우드 활용이 빨라지는 만큼, 기존 망분리 중심 체계만으로는 현실 대응이 어렵다는 목소리도 계속 커지고 있습니다. 그런 점에서 N2SF는 공공 보안도 이제 AI·클라우드 환경을 전제로 다시 설계되기 시작했다는 의미로 읽힙니다.
다만 이번 개편이 실제로 공공기관 현장에 얼마나 빠르게 자리잡을 수 있을지는 아직 미지수입니다. 특히 기관마다 보안 역량과 인프라 수준 차이가 큰 만큼, 새로운 체계를 제대로 운영할 수 있는 가이드와 실행 경험이 함께 따라와야 한다는 목소리도 나오고 있는데요. 결국 공공 보안도 이제는 “무조건 차단”만으로 운영되던 시대를 지나, AI와 클라우드 환경에 맞춰 현실적인 균형점을 찾기 시작했다는 점에서 의미가 있어 보입니다.
콘텐츠 제공 : 바이라인네트워크(byline.network)